 SURVIVAL APPS
Come verificare un APK prima di installarlo
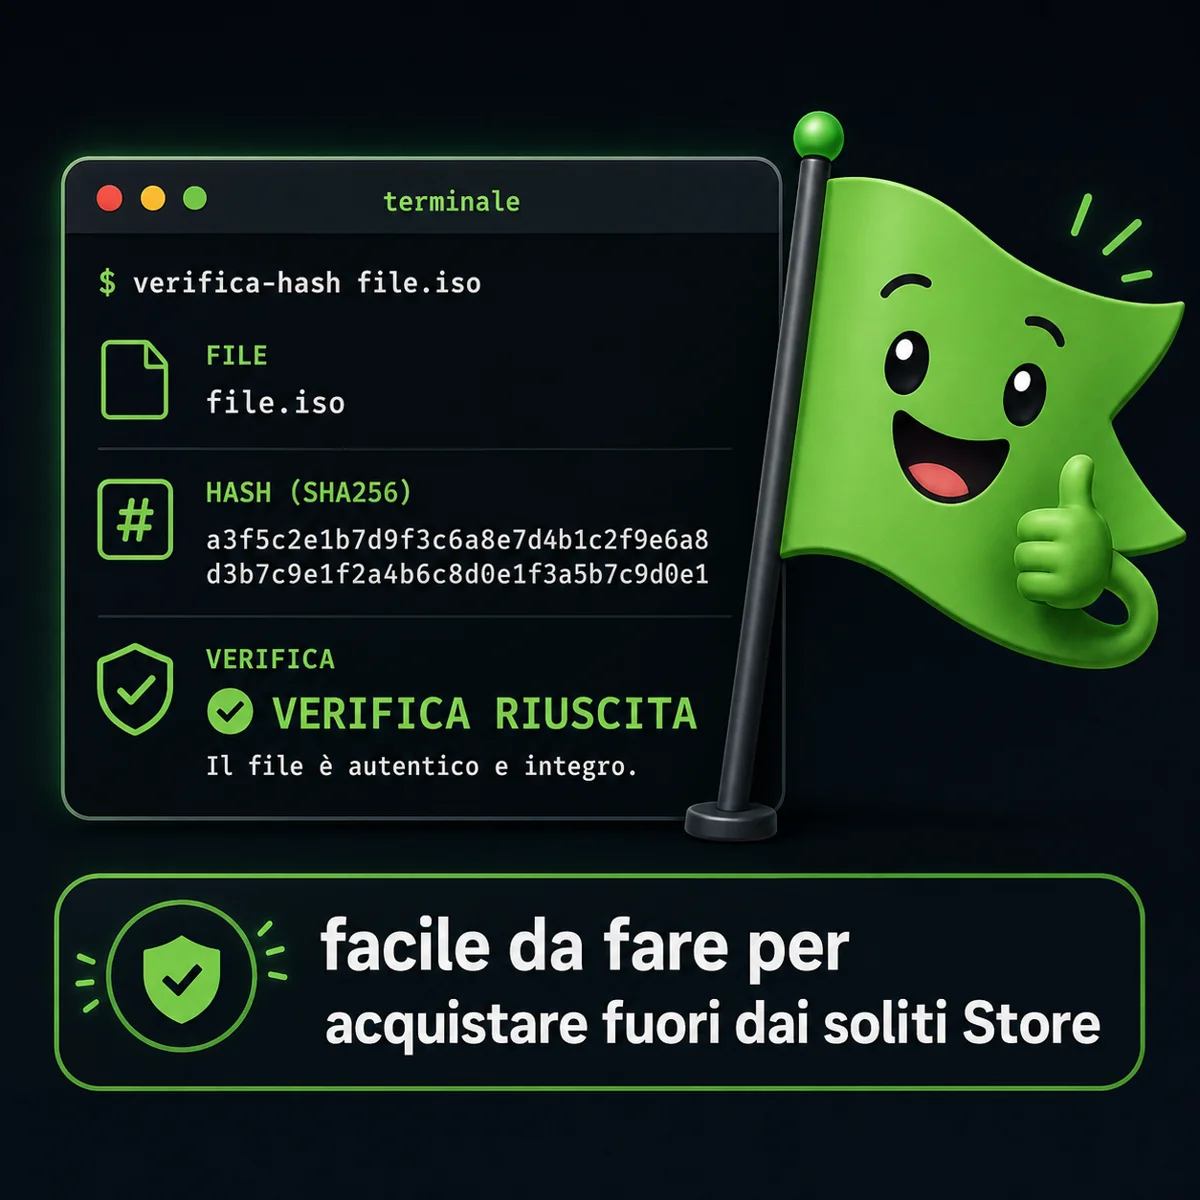
Un file che entra nel tuo sistema senza passare dai cancelli sorvegliati va trattato come uno sconosciuto alla porta: non lo cacci, non lo abbracci, gli chiedi i documenti. L'impronta digitale di un APK si legge in trenta secondi, con strumenti che hai già installati. Questa trasmissione è quella procedura, passo per passo.
Perché verificare, non solo fidarsi
Scaricare un APK da un sito indipendente invece che dal Play Store è, giustamente, motivo di sospetto: fuori dallo store manca il controllo automatico di Google, e un file .apk può essere modificato senza che tu te ne accorga. La risposta corretta non è "fidati di me" — è darti gli strumenti per non doverlo fare. Ogni app di Survival Apps pubblica ora, nella propria pagina prodotto, l'hash SHA-256 del file corretto e un link al report di scansione VirusTotal. Questa guida spiega cosa sono e come usarli, che tu li stia controllando su un APK mio o su uno di chiunque altro.
L'hash SHA-256: l'impronta digitale del file
Un hash crittografico[1] è una sequenza di 64 caratteri calcolata a partire dal contenuto esatto di un file: cambia anche un solo byte, cambia completamente l'hash. Se l'hash del file che hai scaricato coincide con quello pubblicato sulla pagina prodotto, hai la certezza matematica che è lo stesso file — non una versione manomessa, non un file rinominato ad arte per sembrare quello giusto.
Come calcolarlo, sistema per sistema
- WINDOWS — apri PowerShell nella cartella del download e lancia
Get-FileHash nomefile.apk -Algorithm SHA256 - MACOS — da Terminale:
shasum -a 256 nomefile.apk - LINUX — da terminale:
sha256sum nomefile.apk - ANDROID — direttamente dal telefono, senza installare nulla: ti basta il browser e VirusTotal (qui sotto, passo per passo)
In tutti i casi confronta il risultato, carattere per carattere, con l'hash pubblicato in fondo alla pagina prodotto dell'app. Non serve leggerlo a mente: copia entrambi in un editor di testo e verifica che siano identici.
Su Android, dal telefono: tre passaggi
Sul telefono il calcolo dell'hash è la parte scomoda: non c'è uno strumento di sistema, e installare un terminale solo per questo è sproporzionato. Il percorso più semplice usa il browser e VirusTotal, che calcola l'hash per te:
- Scarica l'APK dal sito o da Payhip, come sempre, ma non aprirlo ancora.
- Apri
virustotal.comnel browser, tocca Scegli file (Choose file) e seleziona l'APK appena scaricato dalla cartella Download. VirusTotal lo analizza e mostra il suo SHA-256 nella scheda Dettagli (Details). - Confronta quel valore con l'hash pubblicato nella descrizione su Payhip o nella pagina prodotto. Se coincide, il file è quello giusto e puoi installarlo. Se non coincide, cancellalo e riscarica da zero dalla fonte originale.
Per un file che ho già pubblicato io, VirusTotal riconosce l'hash e ti mostra direttamente il report esistente, senza una nuova scansione: è già un buon segno. Un'avvertenza di buon senso: caricando un file su VirusTotal lo condividi con il servizio, quindi usa questo metodo per gli APK pubblici, non per file privati o con dati tuoi dentro.
> 9ef39d53...977095b BioRadar-v1.0.1-release.apk
> confronto con la pagina prodotto: IDENTICO
Leggere un report VirusTotal
VirusTotal[2] fa scansionare il file da decine di motori antivirus diversi e mostra un conteggio: quanti lo segnalano, quanti no. Zero segnalazioni su settanta motori è un buon segno, ma non una garanzia assoluta — e uno o due falsi positivi isolati, su un file che tutti gli altri motori considerano pulito, capitano spesso con le app Android meno diffuse e non sono di per sé un allarme. Quello che deve insospettirti è l'opposto: un hash che non corrisponde, o un report che nessuno ti ha mai linkato direttamente dalla fonte.
Domande frequenti
Basta controllare l'hash, o serve anche VirusTotal?
L'hash ti dice che il file è quello giusto, non che sia sicuro alla fonte. VirusTotal aggiunge un secondo controllo indipendente. Usali insieme, non uno al posto dell'altro.
E se l'hash non coincide?
Non installare il file e ricomincia il download dalla pagina prodotto originale: un hash diverso significa che il file che hai in mano non è quello pubblicato, qualunque sia la ragione.
Dove si trova questa verifica per le app in vendita su Survival Apps?
Il blocco "Verifica il file prima di installare" è live sulle pagine prodotto di BioRadar, EcoSurvivor e HotSummer, aggiornato a ogni release insieme all'APK — la stessa disciplina descritta nella riflessione su proprietà contro abbonamento.
Il costrutto non lascia impronte che un hash possa catturare. Ma ogni file onesto sì — e questo, almeno, è verificabile.
Note
- Hash crittografico — funzione matematica che trasforma un file di qualsiasi dimensione in una stringa di lunghezza fissa (per SHA-256, 64 caratteri esadecimali). Anche una modifica minima al file produce un hash completamente diverso, il che lo rende uno strumento affidabile per verificare che due copie di un file siano identiche byte per byte. ↑ torna al testo
- VirusTotal — servizio online (di proprietà Google/Chronicle) che analizza file e URL con decine di motori antivirus contemporaneamente e pubblica un report consultabile pubblicamente tramite link diretto. ↑ torna al testo